Pajarito btc's avatar
Pajarito btc
pajaritobtc@pajaritobtc.com
npub1sf5y...ncpg
🐥 Tu píldora diaria de Bitcoin. Actualidad, explicaciones y curiosidades para entender qué pasa, por qué importa y cómo funciona. Sin hype. Sin ruido.
Trump Media, matriz de Truth Social, anunció el 17 de noviembre que había recomprado bonos convertibles por un valor nominal de 100 millones de dólares, con descuento y pagados con efectivo disponible. Tras la operación, quedan unos 883,5 millones de dólares en bonos. Los tenedores pueden exigir el reembolso anticipado en efectivo el 30 de noviembre, aunque los bonos vencen en mayo de 2028. La empresa pretende cubrir la deuda pendiente con efectivo y crédito, evitando vender bitcoin o emitir acciones. Su informe trimestral advierte que podría vender activos digitales si no obtiene financiación suficiente. Al 30 de septiembre, Trump Media tenía unos 15.649 BTC, en su mayoría comprometidos como garantía o en operaciones financieras. También declaraba unos 393 millones de dólares en efectivo e inversiones a corto plazo. Por qué importa Si la financiación no alcanza, Trump Media podría vender parte de sus activos digitales para pagar la deuda; eso incluye bitcoin que mantenía en su tesorería. Fuentes: SEC comunicado oficial y recompra, 17/11, SEC informe trimestral, deuda, liquidez y bitcoin, CoinDesk análisis del 19/11. 🐥 📚 Para entenderlo: image
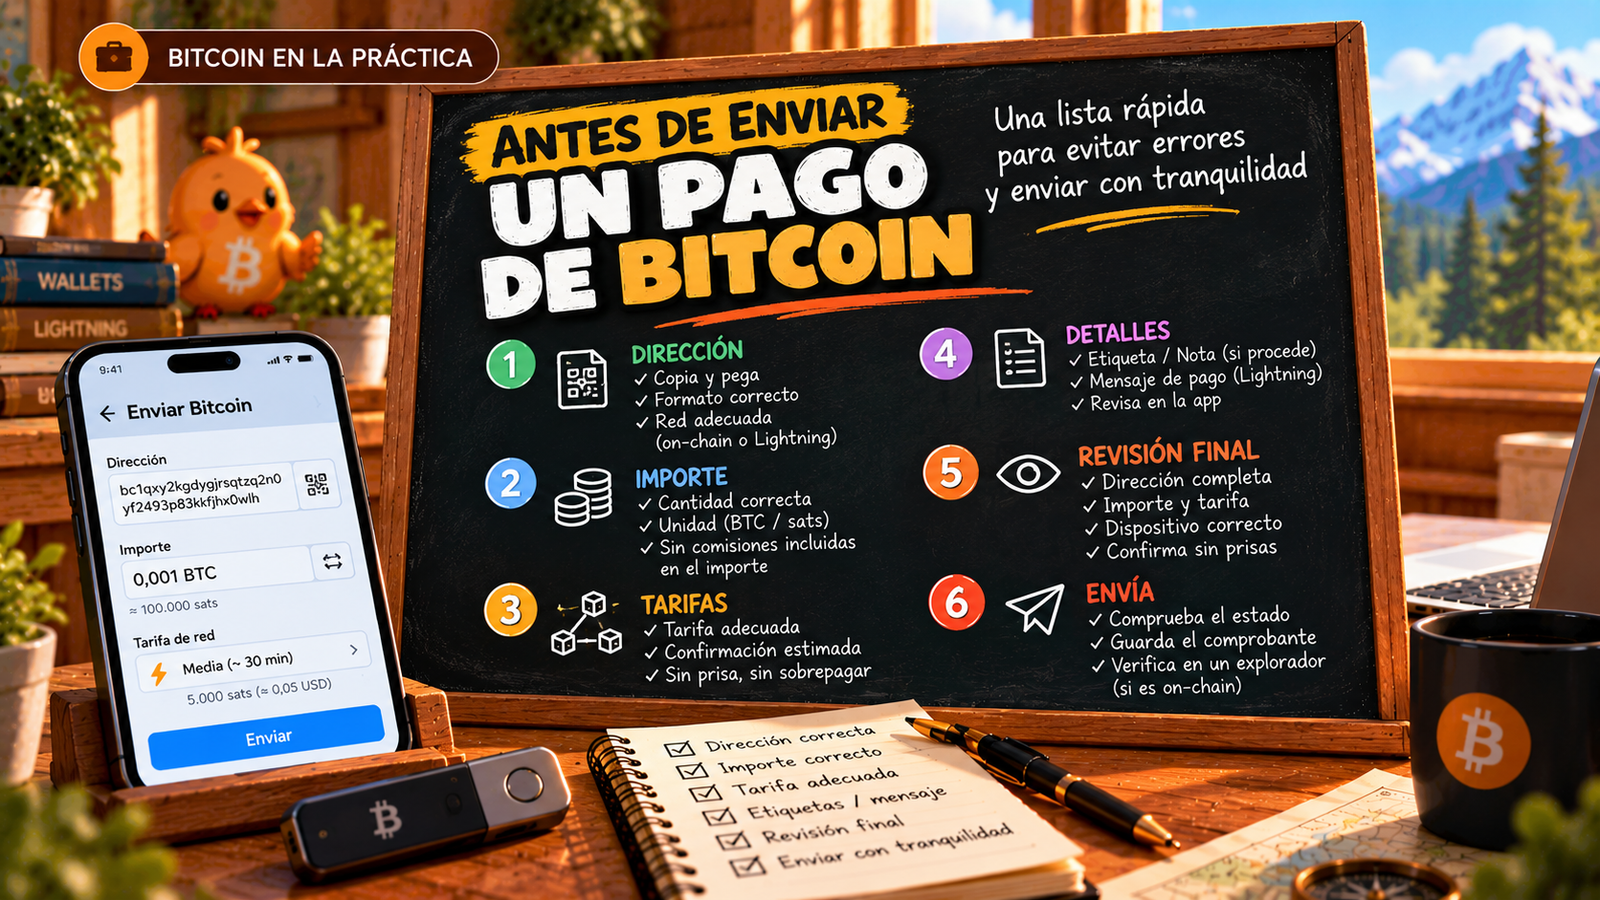
¿Por qué no se puede deshacer un pago de Bitcoin? Los nodos verifican la transacción y los mineros la incluyen en un bloque; con más confirmaciones, revertirla requeriría reorganizar la cadena. image
BitBox, fabricante de carteras físicas para proteger claves de bitcoin, lanzó el 19 de noviembre la actualización 11.2026 Cresta para su aplicación y el firmware de sus dispositivos, con correcciones de seguridad y nuevas funciones. Cresta corrige un fallo del cargador del dispositivo que podía debilitar la protección frente a la instalación de versiones anteriores del firmware. Su explotación requería acceso físico, desbloquear el dispositivo y manipular su alimentación eléctrica. También arregla problemas que podían mostrar una comisión de transacción menor que la real, permitir sustituir una dirección de reembolso en ciertos intercambios y hacer que una aplicación emparejada maliciosa solicitara direcciones de recepción fuera de las rutas habituales en cuentas multifirma registradas. Una cartera multifirma requiere varias autorizaciones para mover fondos. Además, BitBoxApp corrige un quinto problema que podía impedir que una advertencia sobre un dispositivo no auténtico apareciera de forma destacada. BitBox afirma que no encontró indicios de explotación ni recibió informes de fondos robados, y recomienda actualizar la aplicación y el firmware. Por qué importa Las correcciones reducen el riesgo de instalar firmware antiguo o aprobar operaciones con comisiones, direcciones o solicitudes de recepción engañosas. BitBox recomienda instalar la actualización. Fuentes: BitBox comunicado oficial de Cresta, 19/11, BitBox descarga oficial de la aplicación. 🐥 📚 Para entenderlo: image
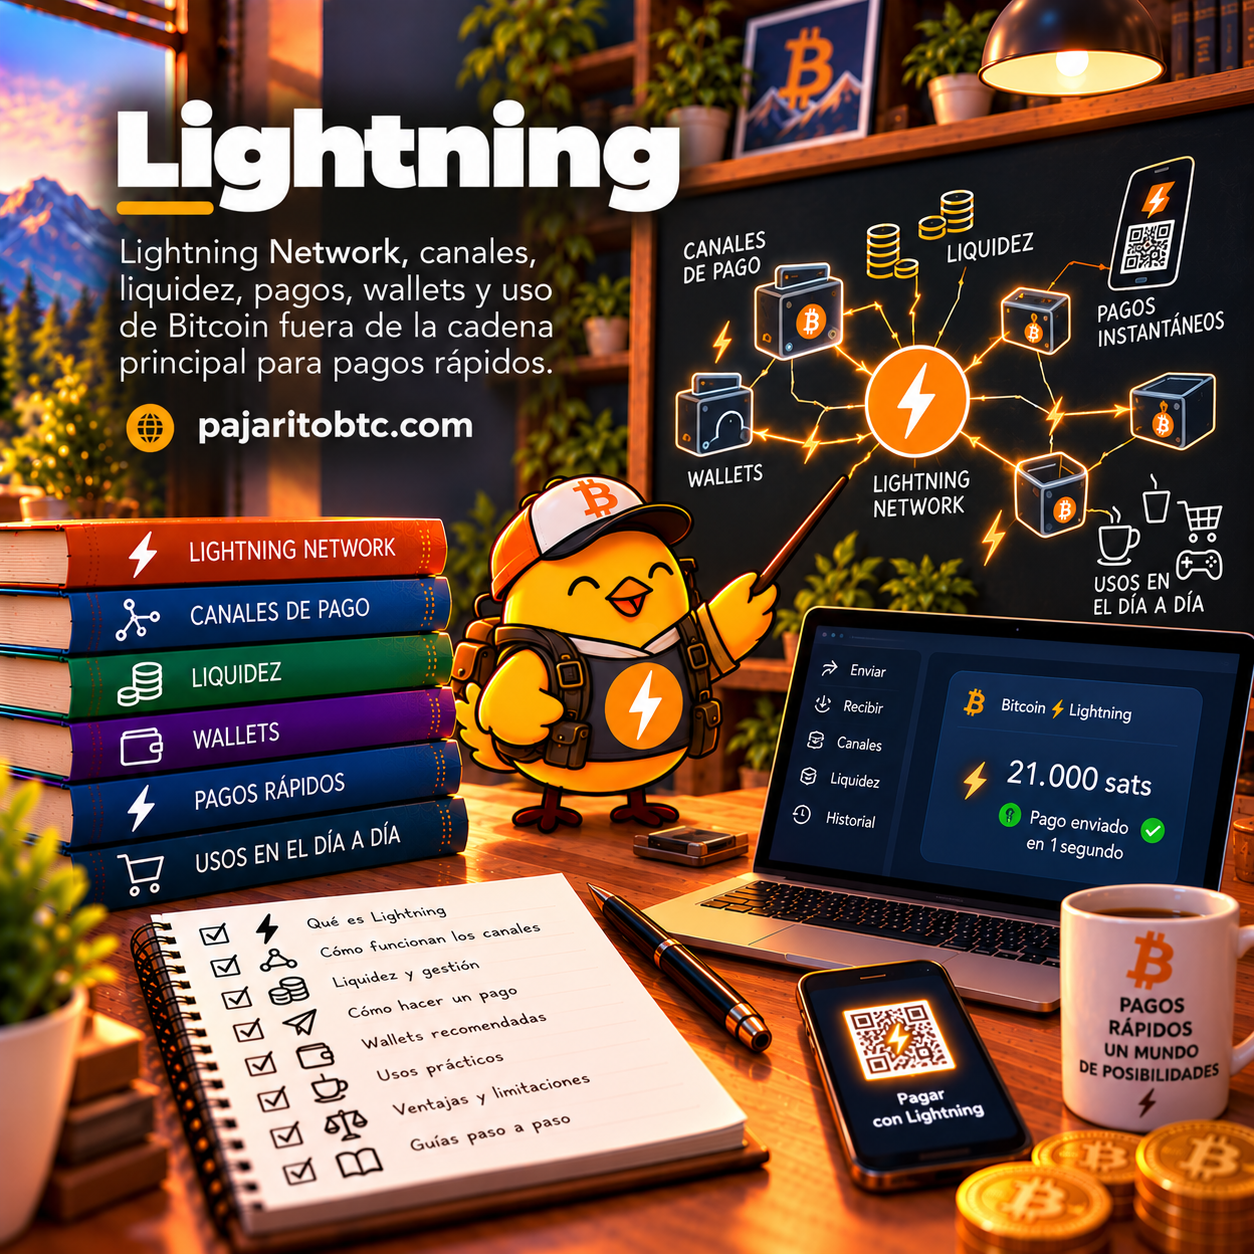
☕ Bitcoin hoy · 📉 -0,5 % en 24 h 🇺🇸 63.862 $ · 🇪🇺 58.166 € 🇲🇽 1,2 M · 🇦🇷 99,1 M · 🇵🇪 218.045 🇺🇾 2,6 M · 🇵🇾 397,6 M Lightning permite pagos pequeños y casi instantáneos sobre Bitcoin. 🐥 image
BTCPay Server, software de código abierto para recibir pagos en Bitcoin, publicó el 18 de noviembre una actualización de emergencia para corregir cinco vulnerabilidades en Nginx, el programa que dirige el tráfico web a su aplicación de pagos. Según la configuración del servidor, los fallos podían permitir a un atacante ejecutar código a distancia sin autenticación, con los privilegios del proceso de Nginx que atiende las conexiones. La actualización instala Nginx 1.31.9, sin cambiar necesariamente la versión de BTCPay Server. Los administradores pueden aplicarla desde la configuración de mantenimiento o mediante su instalación de Docker. En este último caso, pueden comprobar la versión instalada con el comando docker exec nginx nginx -v. Quienes usan plataformas de nodos como Umbrel o Start9 deben instalar el parche cuando estas lo distribuyan. CERT-EU recomienda priorizar los servidores expuestos a internet. Si no pueden actualizar de inmediato, deshabilitar HTTP/2 en los puertos expuestos mitiga dos de las cinco vulnerabilidades, pero no sustituye la actualización. Hasta el 19 de noviembre no se habían confirmado ataques que explotaran estos fallos. Por qué importa Quienes administran una instalación de BTCPay Server deben actualizarla, sobre todo si está expuesta a internet; así cierran fallos que podían permitir acceso remoto al servidor. Fuentes: BTCPay Server aviso oficial, 18/11, BTCPay Server actualización del código de Docker, CERT-EU aviso de seguridad 2026-022, Nginx registro oficial de vulnerabilidades y versiones corregidas. 🐥 📚 Para entenderlo: image
«El público puede ver que alguien envía una cantidad a otra persona, pero sin información que vincule la transacción con alguien.» — Satoshi Nakamoto image
Coinbase, plataforma de intercambio de criptomonedas, afirmó el 17 de noviembre que su sistema de inteligencia artificial bloqueó 4,7 millones de dólares en transferencias vinculadas a una falsa promoción de Tesla con un vídeo manipulado de Elon Musk que prometía duplicar las criptomonedas enviadas. Según la empresa, más de 500.000 personas vieron la transmisión y cientos de sus clientes intentaron transferir millones de dólares en unas dos horas. Coinbase afirma que su sistema impidió la salida del 91 % de ese dinero. Will Megson, vicepresidente de producto de Coinbase para riesgo, había contado el 4 de noviembre que el sistema detuvo un intento de transferir 100.000 dólares, pero después permitió otro de 5.000. Según Megson, el mismo cliente afirmó falsamente que enviaba el dinero a su hija. No se ha confirmado públicamente quién recibió esa segunda transferencia. Coinbase afirmó que los clientes autorizaron los pagos creyendo en la promoción y que no hubo cuentas comprometidas ni credenciales robadas. Por qué importa Quien reciba una advertencia de fraude debe comprobar la promoción por otra vía antes de transferir: un sistema automático puede dejar pasar el pago si el cliente lo autoriza. Fuentes: Coinbase comunicado oficial, 17/11, Will Megson declaración original, 4/11, CryptoSlate análisis y contraste, 18/11. 🐥 📚 Para entenderlo: image
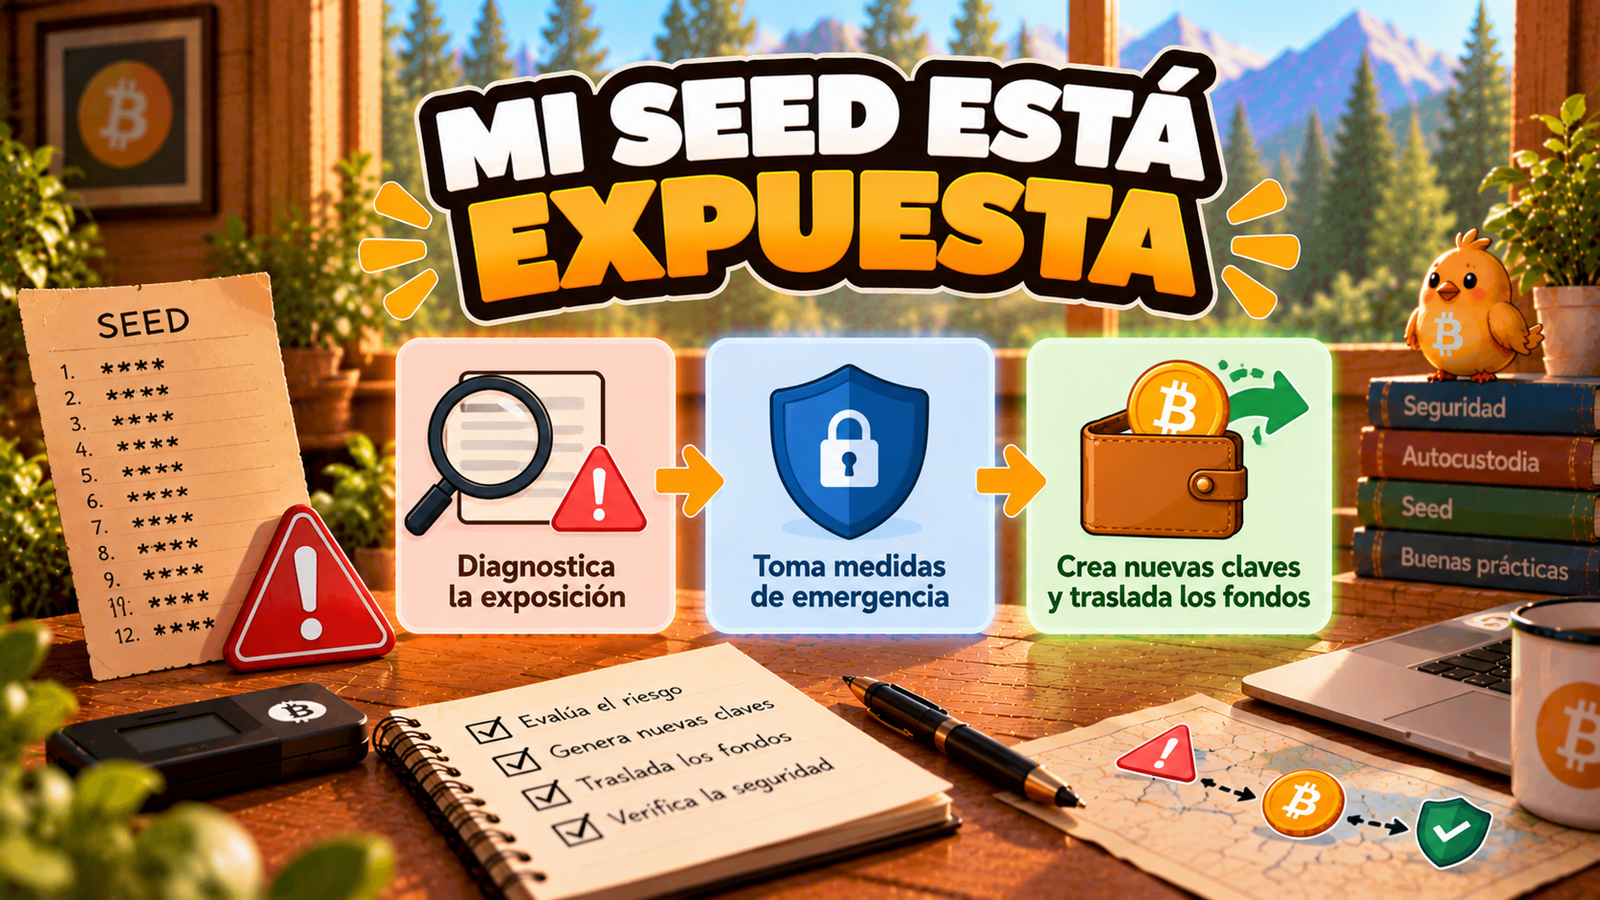
Ledger, fabricante de carteras físicas para proteger claves de criptomonedas, confirmó dispositivos manipulados en Berlín y examina dos unidades sospechosas en Dubái, ampliando una investigación que antes situaba en el sudeste asiático. Cada dispositivo confirmado tenía una modificación física diseñada para captar la frase de recuperación durante la configuración. Ledger trabaja con sus distribuidores para investigar cómo llegaron a circular las dos unidades sospechosas de Dubái. Sus compradores afirman haberlas adquirido en Virgin Megastore, según varios medios, aunque Ledger todavía no ha confirmado su procedencia. En Alemania, Ledger localizó unas pocas unidades manipuladas en Berlín y pide a quienes compraron allí una cartera Ledger desde enero de 2026 que contacten con soporte. También recomienda contactar a los compradores de Dubái que puedan estar afectados. Ledger afirma que no hay fallos en su chip seguro ni en su sistema operativo, y que no hay casos confirmados de dispositivos comprados directamente en ledger.com. La empresa ofrece temporalmente inspecciones físicas, incluidas radiografías, para comprobar dispositivos sospechosos. Por qué importa Quienes compraron una Ledger en Berlín desde enero de 2026 deben contactar con soporte. Si sospechas que tu dispositivo fue manipulado, no lo uses para configurar o restaurar una cartera y traslada tus fondos a una cartera nueva con una frase de recuperación distinta. No reutilices tampoco la passphrase anterior. Fuentes: Ledger actualización oficial de la investigación, 18/11, Cointelegraph testimonios de compradores de Dubái, The Defiant investigación y límites de la verificación. 🐥 📚 Para entenderlo: image
Binance afirmó el 18 de noviembre que obtuvo una orden judicial en el Mercado Global de Abu Dabi (ADGM), centro financiero de Emiratos Árabes Unidos, para intentar recuperar criptomonedas congeladas tras el hackeo del 29 de octubre. Binance no ha revelado cuánto dinero cubre la orden ni a qué activos se aplica. La empresa dijo que unos 2.850 millones de dólares en tokens robados fueron congelados o interceptados tras el ataque, aunque eso no significa que ya los haya recuperado. El FBI atribuyó el robo al grupo norcoreano TraderTraitor; Binance también lo señaló como responsable. Esta actuación es distinta de la orden estadounidense anunciada el 12 de noviembre para incautar o inmovilizar más de 1.200 millones de dólares. No se sabe si ambas afectan a los mismos activos. Los bitcoins robados no pueden congelarse directamente en la red Bitcoin, porque no existe un emisor que pueda bloquearlos. Sí pueden inmovilizarse si están bajo el control de un intermediario que cumpla una orden judicial. Por qué importa La orden podría facilitar la recuperación de parte de los fondos robados, pero congelar criptomonedas no equivale a devolverlas. Todavía no se conoce el alcance de esta medida ni cuánto dinero podría recuperar Binance. Fuentes: Reuters declaración directa de Binance, 18/11, Binance informe oficial del ataque y activos bloqueados, 3/11, Departamento de Justicia de EE. UU. autorizaciones judiciales, 12/11. 🐥 📚 Para entenderlo: image
Pajarito btc's avatar
pajaritobtc 2 days ago
🗓️ Parte del día Bitcoin cotiza a 64.210 $ (58.331 €), -1,1 % en 24 h. Nadie sabe qué pasará mañana, ni en verde ni en rojo. 🐥 image
Pajarito btc's avatar
pajaritobtc 2 days ago
Lightspark, empresa de infraestructura de pagos, lanzó el 17 de noviembre Agent Accounts, cuentas que permiten a plataformas y empresas dar dinero a agentes de inteligencia artificial para que mantengan saldos y realicen pagos. Los agentes pueden tener saldos en dólares, euros, monedas locales y monedas estables, y recibir fondos de bancos, tarjetas o criptomonedas, incluido bitcoin mediante Spark y Lightning. También pueden pagar a cuentas bancarias en 65 países. Los titulares fijan límites por cuenta o pago y deciden qué operaciones requieren aprobación; cada pago queda registrado. OpenSats, organización que financia proyectos de código abierto, anunció 21 becas de su Fondo General para proyectos de Bitcoin: ocho nuevas y 13 renovaciones. La financiación cubre áreas como la privacidad, la educación de desarrolladores, la infraestructura de carteras, el software para nodos independientes, la minería, el efectivo digital (ecash) y la seguridad de red. Entre los nuevos beneficiarios figuran el desarrollo de referencia de Stratum V2 y un proyecto para detectar y combatir relés maliciosos en Tor. Por qué importa Las becas sostienen herramientas abiertas para Bitcoin; las cuentas de Lightspark permiten automatizar pagos con límites y aprobaciones definidos por sus titulares. Fuentes: Lightspark anuncio oficial, 17/11, Lightspark características de Agent Accounts, OpenSats 21 becas y proyectos beneficiarios, 17/11. 🐥 📚 Para entenderlo: image
Pajarito btc's avatar
pajaritobtc 2 days ago
Twenty One Capital, empresa estadounidense que mantiene una gran tesorería de bitcoin, compró 154,32 bitcoins por unos 10 millones de dólares en efectivo el 16 de noviembre. Fue su primera compra divulgada desde que sus acciones comenzaron a cotizar en diciembre de 2025. La operación elevó sus tenencias a unos 43.668 bitcoins. La empresa pagó un promedio de unos 64.801 dólares por bitcoin. El coste medio de sus reservas anteriores era de aproximadamente 84.900 dólares por moneda. Twenty One Capital está controlada por Tether y su director ejecutivo es Rapha Zagury. Según explicó Zagury, la empresa aprovechó la caída del precio de bitcoin durante el fin de semana para realizar la compra. También contempla nuevas adquisiciones, aunque no ha fijado fechas ni cantidades. Por qué importa La compra reanuda la acumulación de bitcoin de Twenty One Capital tras nueve meses en los que su tesorería apenas se movió. La operación añade una cantidad pequeña frente a sus tenencias totales. Fuentes: Twenty One Capital comunicado oficial, 16/11, SEC informe trimestral de Twenty One Capital. 🐥 📚 Para entenderlo: image
Pajarito btc's avatar
pajaritobtc 3 days ago
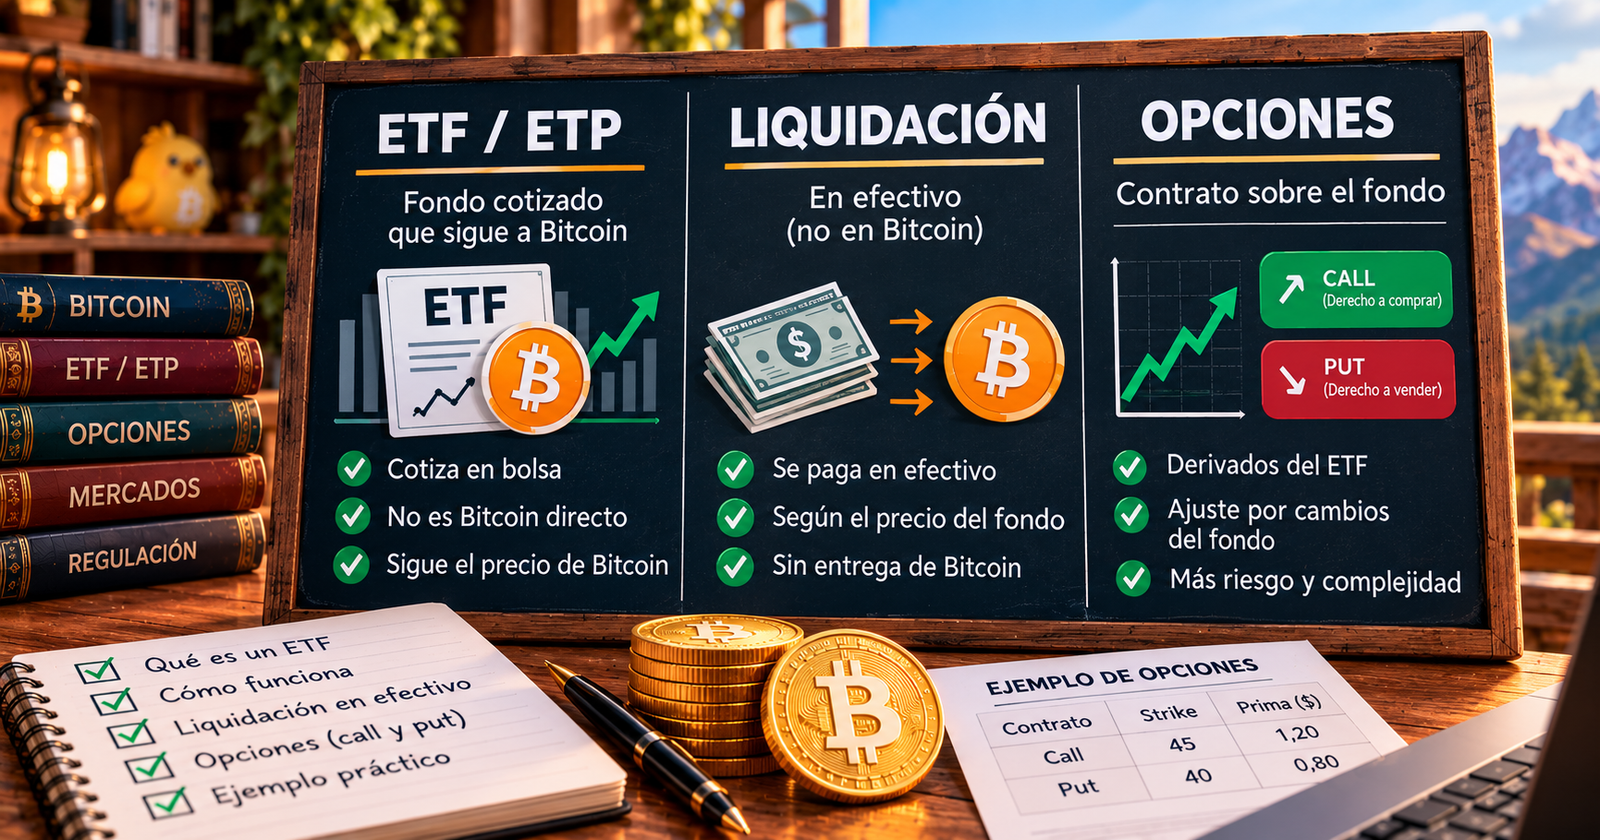
El iShares Bitcoin Trust (IBIT), el fondo cotizado de BlackRock que mantiene bitcoin, recibió 76,5 millones de dólares el 16 de noviembre, tras 11 sesiones consecutivas de salidas que sumaron unos 2.350 millones. Las salidas se producen cuando se reembolsan más participaciones del fondo de las que se crean. No significan que BlackRock haya decidido vender bitcoin por cuenta propia. Ese día, los ETF de bitcoin al contado de Estados Unidos registraron entradas netas de apenas 7,9 millones de dólares, porque otros siete fondos continuaron registrando salidas. Las entradas de IBIT recuperaron cerca del 3 % de lo retirado en las 11 sesiones anteriores. Nick Pitto, responsable de marketing de CryptoQuant, empresa de análisis de datos de blockchain, advirtió que un día de entradas era insuficiente para hablar de recuperación. Según explicó, harían falta varios días consecutivos de entradas y que participaran más fondos que IBIT. También señaló que estos ETF habían reducido sus tenencias en más de 31.000 bitcoins durante el último mes. Por qué importa IBIT interrumpió su racha de salidas, pero la entrada neta del conjunto de ETF fue muy pequeña. Un solo día positivo todavía no permite concluir que la demanda de bitcoin a través de estos fondos se esté recuperando. Fuentes: Farside Investors flujos diarios originales, Cointelegraph entrevista original a Nick Pitto, BlackRock documentación oficial de IBIT. 🐥 📚 Para entenderlo: image
Pajarito btc's avatar
pajaritobtc 3 days ago
¿Cómo sería “The World Ahead” si solo hablara de Bitcoin? 🐥 image Hemos imaginado la próxima década: regulación, empresas, minería, Lightning, autocustodia, adopción… y alguna que otra sorpresa. ¿Qué elemento falta? ¿Y cuál crees que acabará siendo el más importante? Inspirado en The World Ahead 2027 de The Economist. #Bitcoin #PajaritoBTC
Pajarito btc's avatar
pajaritobtc 3 days ago
El Bundestag (cámara baja del Parlamento alemán) aprobó el 12 de noviembre un proyecto de ley de reforma aduanera que permitiría congelar criptomonedas y otros activos de origen dudoso sin abrir primero una causa penal. La norma todavía necesita el consentimiento del Bundesrat, que representa a los estados federados alemanes. El procedimiento abarca activos de valor significativo: el texto señala especialmente los valorados en más de 100.000 euros, o más de 50.000 euros si deben inscribirse en un registro público. Como las criptomonedas no están sujetas a esa inscripción, la referencia para ellas es la de 100.000 euros. La aduana podría retener esos activos hasta 30 días si hay indicios de origen ilícito; un tribunal financiero podría prorrogar la retención una vez por otros 150 días. Si se disputa la confiscación definitiva, una sala del tribunal financiero tendría que determinar que los activos tienen origen ilícito. Por qué importa Si el Bundesrat da su consentimiento, la aduana podrá retener criptoactivos de alto valor sin una causa penal previa. La confiscación definitiva no sería automática y, cuando se dispute, requerirá una decisión judicial. Fuentes: Bundestag aprobación del 12/11, Bundestag texto legislativo 21/9136, Gobierno alemán explicación oficial. 🐥 image
Pajarito btc's avatar
pajaritobtc 3 days ago
«Nadie puede perder pasado o futuro: no puede ser privado de lo que no posee.» — Marco Aurelio image
Pajarito btc's avatar
pajaritobtc 3 days ago
Scripts de 178 organizaciones sirvieron código malicioso a sus visitantes el lunes 16 de noviembre. El código podía sustituir direcciones de carteras de criptomonedas por otras controladas por atacantes y capturar datos de tarjetas introducidos en formularios. El investigador Amirul Iman bautizó la campaña como Optimjack. Los atacantes aprovecharon una vulnerabilidad de Optimizely, una plataforma que permite a las empresas probar y personalizar sus sitios web. La empresa de seguridad Report URI identificó 188 scripts infectados pertenecientes a 178 organizaciones, entre ellas Ledger, Zoom y la BBC. Para las 21:52 UTC del 16 de noviembre, solo uno de esos scripts seguía infectado. El 17 de noviembre, Optimizely anunció que había corregido la vulnerabilidad y eliminado el código malicioso de los proyectos afectados. Para entenderlo: al reemplazar una dirección copiada, el malware puede desviar un pago hacia los atacantes en vez de al destinatario previsto. Por qué importa Antes de enviar criptomonedas, comprueba que la dirección pegada coincide con la del destinatario: el malware podía sustituir la dirección copiada y desviar el pago. Fuentes: Report URI investigación original, Optimizely comunicado oficial, StepSecurity análisis técnico. 🐥 📚 Para entenderlo: image
Pajarito btc's avatar
pajaritobtc 4 days ago
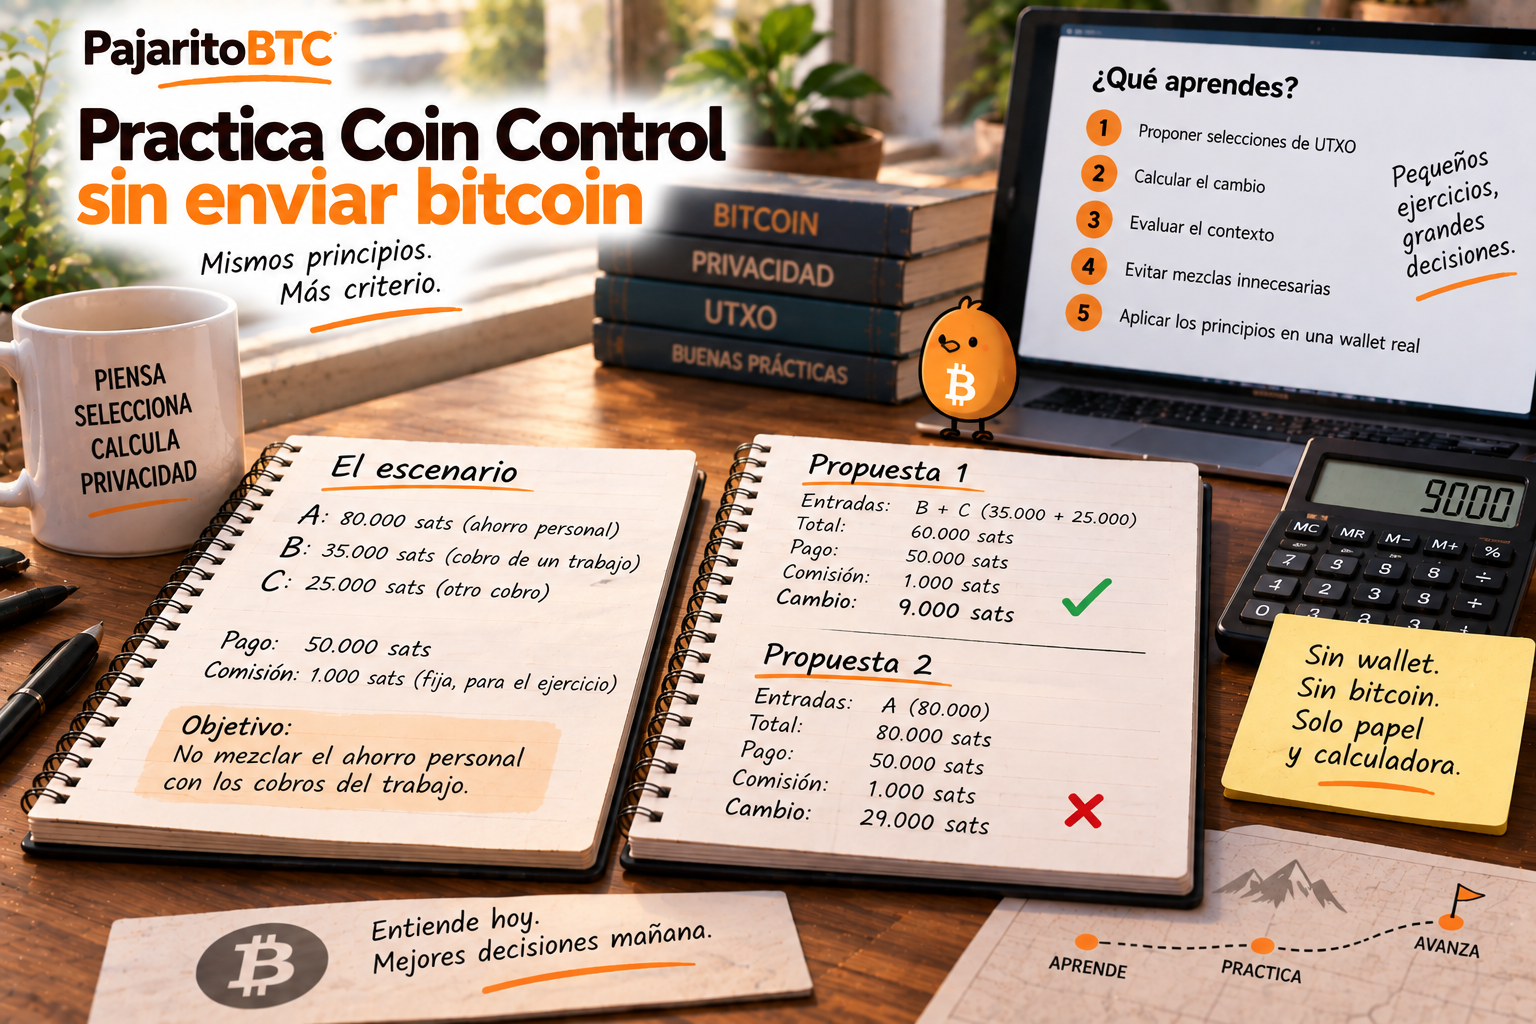
¿Puedes distinguir de qué origen viene cada UTXO antes de elegir qué gastar? Coin control permite revisar las salidas no gastadas de una wallet y seleccionar cuáles usar en un envío. Las etiquetas ayudan a reconocer su procedencia: por ejemplo, un ingreso de trabajo o un reembolso. La etiqueta es una nota local de la wallet, no un dato inscrito en Bitcoin. Puedes nombrar un UTXO «trabajo» y otro «reembolso» para identificarlos al preparar un pago. Sirve para ordenar la selección, pero no modifica la salida ni crea una separación técnica entre los fondos. Al seleccionar una salida de un origen concreto, evitas combinarla automáticamente con otra de origen distinto. Pero si gastas juntas varias salidas, la transacción puede dejar visible en la cadena que se controlaban conjuntamente. Separar y etiquetar ayuda a tomar decisiones más conscientes, no a crear una barrera técnica entre fondos. ¿Qué criterio te resultaría útil para nombrar tus UTXO sin revelar información personal? image
↑